Come ridurre i rischi per il personale viaggiante anche derivanti dall’uso delle tecnologie digitali in contesti esteri complessi (heavily regulated countries, adversary/hostile environments)

**Articolo indirizzato a personale viaggiante commerciale, gestionale e nomadi digitali (difficilmente-parzialmente applicabile ai tecnici trasfertisti che adottano tools complessi-evoluti-avanzati su piattaforma Windows**

In tempi più recenti è aumentato nuovamente il rischio nei viaggi e permanenze in nazioni estere a causa del repentino aumento dei conflitti regionali e del degrado nelle relazioni internazionali tra molti paesi una volta ritenuti partner e/o sicuri. Per tale motivo oltre a sviluppare una maggior cultura geopolitica (e qui le tecniche e strumenti OSINT possono essere d’aiuto) consiglio sempre alle organizzazioni (che si avvalgono di personale viaggiante, come nel caso del service industriale “field/post-vendita”) di impegnarsi nell’approfondimento della nuova ISO 31030 (travel risk management) oltre che della più generale ISO 31000 (in combinazione con la OSHAS 18001 ed ISO 45001) anche e soprattutto per i lavoratori trasfertisti in solitario.

Inoltre è sempre meno da sottovalutare in contesti complessi (con elevato grado di controllo, sorveglianza del personale straniero, anche se semplici viaggiatori business, accademici e turistici) l’uso degli strumenti digitali PC e smartphone (anche personali) da parte di personale viaggiante. Tecnologie digitali che se usate in maniera non consapevole (anche della sola legislazione nazionale dove si risiede temporaneamente per lavoro) possono mettere a rischio la privacy e la conseguente sicurezza (non solo informatica, ma anche personale) dei tecnici, gestori, commerciali in trasferta (per non parlare del rischio esfiltrazione delle informazioni di natura personale, tecnica, commerciale, contrattuale contenute nei dispositivi digitali).

Anche per tale motivo mi sto da tempo specializzando in informatica libera (Open Source) e tecnologie digitali frugali, aperte, robuste, sostenibili soprattutto per proteggersi dai ransomware, salvaguardare maggiormente la propria privacy e migliorare l’uso confidenziale della rete. Senza sottovalutare i rischi (correlati) introdotti dalla pervasività, dipendenza, disinformazione, condizionamento, manipolazione, ingerenza (e relativi rischi psicologici, sociali, sicurezza, frodi) derivante dall’uso delle piattaforme-servizi internet (sia da PC che da telefonia mobile).

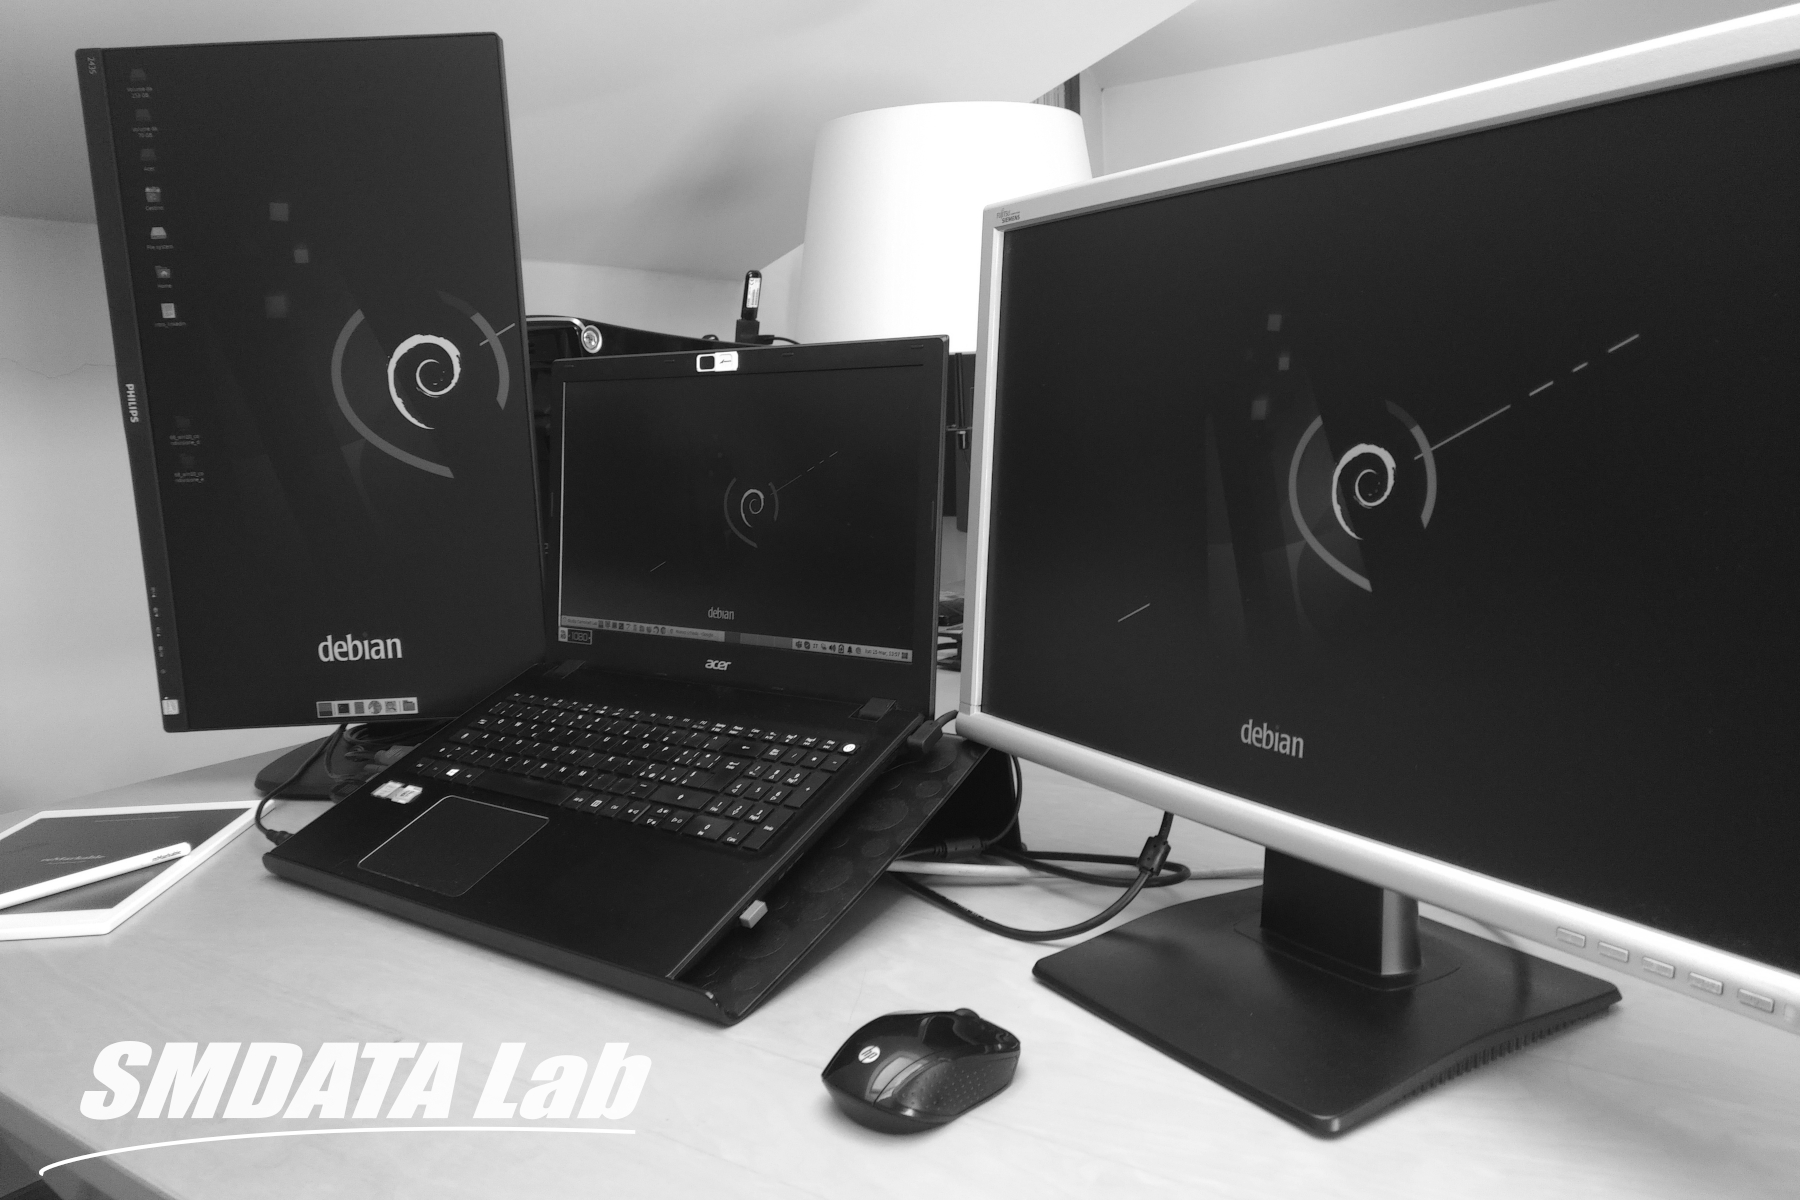
“Una delle soluzioni più semplici (minimaliste) ed economiche è basata principalmente sul riuso dei vostri PC obsoleti (e se possibile ricondizionamento attraverso l’installazione di SSD, in grado di velocizzare il computer) e formattazione con il sistema operativo Linux (in particolare distribuzioni Debian-based e l’installazione di solo software libero Open Source)”. Chiaramente tale soluzione non è attuabile per i laptop utilizzati dal personale trasfertista tecnico (che utilizza avanzati software proprietari su Windows).

Con questa tipologia di computer Linux customizzato (che utilizzo come PC sicuro dal 1998 come “sand-box” per le e-mail e per proteggermi dai primi malware) “almeno Intel Core 5 a 64 bit con 4 GB di RAM” (più sicuro e maggiormente preservatore di privacy-anonimato) posso poi formare e addestrare all’utilizzo consapevole del web per favorire una maggior sicurezza informatica, affrontando tematiche cruciali legate alla navigazione online come la violazione della propria privacy, la profilazione, il monitoraggio, condizionamento ed eventualmente la sorveglianza.

A titolo di esempio ricordo (per chi non è un addetto ai lavori di missioni/trasferte internazionali in aree extra EU) alcuni semplici e banali istruzioni:

I laptop, i tablet, i lettori di e-book, gli smartphone e persino i telefoni cellulari standard (dumb-phones/feature-phones) portati all’estero possono essere soggetti con successo a attacchi e compromissioni attraverso malware-spyware (embeddati in app governative ufficiali), strumenti di attacco automatizzati ed IMSI catcher (molti aeroporti sono dotati di tali tecnologie proprio per intercettare le prime telefonate del personale viaggiante non appena scende dall’aereo e chiama casa, il proprio ufficio e/o contatto locale). Ricordate inoltre che il software di sicurezza proprietario, anche quando completamente aggiornato, potrebbe non essere in grado di prevenire tali compromissioni [i telefonini che cifrano le conversazioni vocali telefoniche sono comunque vietati ogni dove, anche se negli inizi anni 90 in determinati aeroporti europei (nelle aree commerciali duty-free delle partenze) era possibile la vendita di prime tali tecnologie].

I dispositivi elettronici sono altresì suscettibili di manomissione fisica o furto, specialmente se lasciati incustoditi (ad esempio, quarantene hardware per adempiere ai processi interni di industrial cyber security prima di accedere all’impianto/stabilimento – controlli supplementari negli aereoporti – accesso non autorizzato dei dispositivi lasciati in una stanza d’albergo o in una cassaforte, io stesso ricordo già agli inizi anni 90 tali controlli e perquisizioni sia in aeroporto, hotels che si estendevano dagli indumenti in valigia al resto della mia attrezzatura informatica e di misura elettronica). D’altro canto, portare continuamente con sé laptop o altri dispositivi elettronici potrebbe aumentare il rischio di smarrimento o dimenticanza accidentale, o di furto da parte di un ladro o borseggiatore. Si consiglia comunque di tenere i dispositivi digitali con sé il più possibile (oltre al passaporto ed una copia digitale-cartacea dello stesso oltre che del VISA).

I dispositivi trasportati attraverso i confini internazionali possono essere soggetti a una revisione governativa ufficiale e persino a una duplicazione completa (ad esempio, in alcuni paesi, gli ufficiali doganali (o molto più frequentemente i responsabili IT della sicurezza di un’infrastruttura critica) potrebbero temporaneamente mettere in quarantena il dispositivo e conservare potenzialmente una copia dell’intero sistema all’ingresso o all’uscita).

L’uso della crittografia potrebbe essere vietato in alcuni paesi. Ad esempio, mentre certi contesti lavorativi continentali-occidentali per tutelare i propri dati richiedono esplicitamente prassi di crittografia dell’intero disco per proteggere le informazioni personali, professionali su laptop, alcuni paesi non consentono invece l’importazione/esportazione di dispositivi criptati. Anche se alcuni prodotti di crittografia dell’intero disco, consentono di tentare di nascondere limitate partizioni di disco criptate, tali tentativi possono comunque essere rilevati, e mentire in risposta alle domande degli ufficiali di frontiera sulla presenza di partizioni di disco criptate potrebbe costituire un potenziale reato grave.

L’accesso a determinati siti web (evitare rigorosamente tutto ciò che è potenzialmente compromettente…non vado oltre), compresi alcuni popolari siti web di social media occidentali, potrebbe essere tecnicamente bloccato. I siti web sicuri (“https”) e l’uso di reti private virtuali istituzionali (“VPN”) potrebbero essere bloccati in alcuni paesi, poiché risulta più difficile alle autorità nazionali monitorare quel traffico crittografato (senza andare lontano provate su alcuni carrier-network digitali nazionali Svizzeri a lanciare un accesso remoto via SSH, e potrebbero bloccarvi la navigazione se non addirittura il contratto-servizio se insistete). Tentativi di eludere la censura nazionale (ad esempio, con proxy, Tor o tecnologie simili) potrebbero essere bloccati e/o puniti se rilevati. Non installare mai software-app locali! (e se proprio dovete usate un nuovo telefono dedicato e rirpristinatelo da zero una volta ritornati a casa…consiglio se proprio dovete portarvi addietro il numero di telefono personale usate un dumb-phone/feature-phone solo con contatti ICE nella rubrica).

I contenuti digitali personali come foto, riviste digitali, libri sono da limitare (anche in nazioni moderne, democratiche ed avanzate potrebbero essere rilevate delle banali violazioni ad esempio del diritto d’autore) in quanto considerati irrispettosi-oltraggiosi della cultura locale (non lasciate inoltre attivo l’accesso a portali, piattaforme, cloud o comunque rapidamente accessibili con password memorizzata in maniera automatica sul browser).

P.S. anche fare gli attivisti sui social nei confronti di tematiche sensibili per una determinata nazione e poi doversi trovare nella condizione di soggiornarci per lavoro (sempre che vi rilascino il VISA, dal momento che il vostro profilo social potrebbe essere stato analizzato-monitorato a priori) non è consigliabile (usate sempre i social con attenzione a maggior ragione se la vostra professione richiede di viaggiare in tutto il mondo).

Quando è opportuno ascoltare (piuttosto che entrare in competizione con) il proprio consulente d’impresa in materia di gestione e controllo economico di commessa, per ridurre i rischi nel medio-lungo periodo

**A distanza di anni dopo essermi recentemente confrontato con un senior contract manager di un’azienda EPC nazionale con il quale condivido la stessa visione del mercato appalti-subappalti, ho rivisitato-rielaborato-aggiornato una mia serie di vecchie note appuntate dal 2003 al 2011 durante un’altra mia precedente attività professionale nel comparto della consulenza per le mPMI metalmeccaniche**

Confidando che il mio piccolo contributo (anche se ruvido-diretto) possa essere utile, desidero evidenziare (dal punto di vista della gestione e del controllo economico di commessa) a chi opera nel settore degli appalti, in particolare in quelli industriali (che sono quelli nei quali opero dal 1993), che:

quando un consulente d’impresa fornisce indicazioni urgenti (talvolta espresse con particolare fermezza-enfasi) sui temi della gestione e del controllo economico delle commesse, soprattutto se lo stesso proviene da una lunga esperienza maturata presso multinazionali altamente strutturate e organizzate con fatturati superiori a 500 milioni di euro/dollari, ciò avviene generalmente perché ha già osservato numerose imprese subappaltatrici (mPMI) uscire dal mercato nonostante fossero considerate solide e ben avviate.

Si tratta spesso di aziende commercialmente molto efficaci e operativamente performanti che, dopo aver raggiunto alcuni milioni di euro di fatturato, ritenevano di aver ormai consolidato il proprio modello organizzativo.

Questa percezione, tuttavia, può talvolta mascherare fragilità organizzative ancora presenti. In molti casi essa deriva dal fatto che il portafoglio clienti e il numero di commesse risultano ancora gestibili mediante processi relativamente semplici (sempre cadenzati, monitorati dalla proprietà) e strumenti manuali, quali fogli elettronici condivisi, automazioni basate sulla posta elettronica e il portale per la fatturazione elettronica.

In una fase caratterizzata da ricavi in crescita e margini elevati (perchè si è stati imprenditorialmente bravi ad individuare una fetta di mercato profittevole), tali strumenti possono apparire sufficienti. I risultati economici positivi consentono infatti di assorbire il costo delle inefficienze organizzative e degli errori di processo.

A ciò può contribuire anche una struttura organizzativa particolarmente snella, con costi del personale contenuti, situazione frequente nelle organizzazioni che si avvalgono prevalentemente di personale junior, collaboratori esterni e freelance (non appartenenti ad albi professionali con “robuste tariffe” regolamentate), talvolta con modalità contrattuali differenti rispetto ai principali contratti collettivi nazionali o ai riferimenti delle associazioni professionali e degli ordini di categoria.

Quando però i ricavi diminuiscono oppure le marginalità iniziano a ridursi, anche inefficienze che in precedenza risultavano economicamente sostenibili possono diventare rapidamente rilevanti sul conto economico (erodendo i margini e incidendo sulla cassa, vero combustibile dell’azienda).

È in questa fase delicata che molte imprese decidono di rafforzare la propria organizzazione inserendo urgentemente figure senior, sia come dipendenti sia come consulenti esterni.

Occorre tuttavia considerare che tali professionalità comportano normalmente un costo superiore, coerente con l’esperienza e seniority maturata. Inoltre, richiedono condizioni contrattuali che tutelino sia la disponibilità sia la remunerazione delle prestazioni professionali, generalmente in linea con i principali contratti collettivi, con le associazioni professionali o con gli ordini di appartenenza. Di conseguenza, la loro operatività non può essere strutturalmente basata (perchè troppo onerosa) su disponibilità continua o su richieste operative H24 per 365 giorni all’anno, modalità che possono ancora essere presenti in organizzazioni che stanno completando il proprio percorso di maturazione organizzativa.

Una considerazione sul contesto europeo

A titolo di osservazione manageriale, è interessante notare come in numerose imprese del Nord Europa, nonché nella Svizzera tedesca e francese, il ricorso sistematico agli straordinari e alla reperibilità telefonica continuativa venga generalmente interpretato come un indicatore di criticità organizzativa piuttosto che come un elemento di efficienza (purtroppo in molte mPMI italiane la quotidiana compulsiva-reattiva frenesia operativa viene talvolta erroneamente scambiata per sana performance esecutiva).

Ciò non impedisce a tali sistemi economici di sviluppare imprese di dimensioni medio-grandi. Analogamente, in Paesi come Belgio e Francia, caratterizzati da un tessuto imprenditoriale più simile a quello italiano, è stato introdotto da tempo il cosiddetto diritto alla disconnessione.

Molti imprenditori sottovalutano inoltre un ulteriore aspetto.

Quando un’organizzazione evolve e si struttura, inserendo collaboratori senior ma anche personale junior regolarmente inquadrato secondo i principali CCNL, l’orario di lavoro tende naturalmente a ricondursi entro i limiti previsti dalla normativa e dalla contrattazione.

Da quel momento, tutte le attività aggiuntive, come straordinari, reperibilità, lavoro notturno, trasferte e viaggi, iniziano a generare costi importanti che incidono direttamente e massicciamente sul conto economico di commessa.

È proprio in questa fase evolutiva che numerose statistiche evidenziano un incremento del rischio di difficoltà aziendale e, nei casi più critici, di cessazione dell’attività (se subentrano insoluti).

L’aumento dei costi di struttura e del personale, che si riallineano progressivamente ai livelli tipici di un’organizzazione più matura, rende evidente quanto fosse relativamente più semplice generare margini positivi nella fase iniziale, quando tali costi risultavano ancora contenuti.

La seconda criticità: crescere più rapidamente della propria organizzazione

Esiste poi una situazione ancora più insidiosa.

Può verificarsi quando ricavi e marginalità sono ancora soddisfacenti, i processi produttivi funzionano correttamente e l’azienda continua ad acquisire un numero crescente di commesse, anche di importo significativo sotto il profilo economico e finanziario.

La crescita della struttura tecnica, produttiva ed esecutiva procede rapidamente.

L’organizzazione amministrativa, commerciale e di project management (quella che non è fatturabile direttamente al cliente ed è pertanto considerata nel conto economico un costo indiretto di commessa, se non mero overhead aziendale), invece, continua spesso a basarsi prevalentemente su fogli elettronici, elaborazioni manuali e continui scambi di e-mail.

Da diversi anni sottolineo con continuità (anche in virtù della mia specializzazione nel risk management) come l’assenza di un sistema gestionale ERP dotato di funzionalità orientate ai centri di costo di commessa renda progressivamente più complessa la gestione dell’impresa.

All’aumentare del numero delle commesse, delle risorse, dei materiali, dei fornitori e dei costi da monitorare, mantenere un controllo economico accurato e tempestivo diventa infatti sempre più oneroso e, in alcuni casi, estremamente difficile (oltre che time consuming).

Questa considerazione viene spesso pienamente compresa “solo” da chi ha maturato esperienza pluriennale in contesti multinazionali industriali e ingegneristici ad alta complessità organizzativa, nei quali vengono normalmente utilizzati sistemi ERP e PMIS (Project Management Information System) di classe enterprise, come SAP R/3, per il cost control, il project control e il cost engineering.

Può essere però utile porsi una semplice domanda.

Se le organizzazioni maggiormente strutturate investono da decenni risorse significative nello sviluppo e nell’adozione di sistemi ERP avanzati, è ragionevole ritenere che tali investimenti rispondano a precise esigenze gestionali e organizzative.

Nel corso della mia esperienza professionale, maturata sia in Italia sia all’estero, ho osservato numerose piccole e medie imprese crescere rapidamente sotto il profilo commerciale, salvo poi incontrare gravi difficoltà a causa dell’assenza di strumenti adeguati per il controllo economico delle commesse.

Le opere venivano generalmente completate con successo sotto il profilo tecnico, ma non sempre con marginalità sufficienti a garantire la sostenibilità dell’impresa nel medio-lungo periodo.

Il limite operativo dei fogli elettronici

Se un’impresa operante nel settore degli appalti, dei contratti d’opera o dei servizi tecnico-industriali continua a basare la gestione delle commesse esclusivamente su fogli elettronici, e-mail e sistemi di messaggistica, è opportuno considerare che, all’aumentare del numero delle attività, delle risorse, dei materiali e dei relativi costi, i Project Manager rischiano di dedicare una parte crescente del proprio tempo alla raccolta, all’inserimento e all’aggiornamento manuale dei dati (qui ho scritto un altro articolo su quello che è in realtà il valore aggiunto di un PM di razza).

Di conseguenza, il tempo disponibile per le attività di coordinamento, controllo e gestione strategica della commessa tende progressivamente a ridursi.

Talvolta si ritiene che l’introduzione di strumenti IT semplici-economici come Microsoft Project Desktop possa rappresentare una soluzione sufficiente.

È tuttavia importante ricordare che tale software nasce principalmente come strumento per la pianificazione temporale delle attività e solo in misura secondaria per la gestione economica completa di costi, ricavi e marginalità.

Di conseguenza, anche utilizzandolo, permane una significativa attività di inserimento manuale dei dati.

Per comprenderne concretamente i limiti è sufficiente provare a configurare, all’interno di Microsoft Project Desktop, le differenti tariffe e i calendari di disponibilità relativi a freelance, fornitori, appaltatori e dipendenti, distinguendo inoltre tra ore ordinarie, straordinarie, trasferte, viaggi, lavoro notturno e altre tipologie di costo.

Successivamente, al primo stato di avanzamento lavori, sarà necessario verificare se il sistema consente realmente di monitorare con precisione i costi effettivamente sostenuti nel periodo.

Dal punto di vista tecnico, Microsoft Project Desktop mette effettivamente a disposizione tali funzionalità, incluse quelle relative all’Earned Value Management (EVM).

Tuttavia, la loro implementazione richiede un livello di configurazione elevato che diventa progressivamente più complesso con l’aumentare del numero di attività e risorse da gestire. Inoltre, il processo risulta particolarmente delicato: anche un errore apparentemente marginale nell’imputazione dei dati può generare ricalcoli automatici che incidono sull’intero modello di pianificazione e controllo, rendendo meno immediata l’individuazione delle anomalie e compromettendo l’affidabilità complessiva delle informazioni economiche di progetto (perdita di controllo).