Innovare gradualmente, a basso costo “partendo dal basso”

Questo post prende spunto da un interessante vecchio articolo di uno dei co-fondatori di Arduino sostenitore dell’idea che per favorire l’innovazione in Italia si debba “partire dal basso”.

In passato (ma anche in tempi più recenti) ho avuto modo di visitare entusiasticamente numerosi eventi Industria 4.0 presso diversi innovation hub, ma nel tempo ho ahimè quasi sempre rilevato una scarsa partecipazione di una buona fetta (la più grande) del tessuto imprenditoriale manifatturiero locale (artigiani, ditte individuali, micro-piccole imprese a conduzione familiare).

Parlando con I pochi proprietari di officine terziste presenti, le risposte tipo erano quasi sempre “interessante, ma non siamo sufficientemente grandi e pronti per adottare tali soluzioni” o “tecnologie sicuramente troppo care per la nostra impresa”.

In effetti escludendo I progetti Industria 4.0 eseguiti nelle grandi e medie imprese nazionali (che sono poi quelli pubblicizzati sulle riviste di settore), nelle piccole e micro realtà aziendali solo il meccanismo dell’incentivo fiscale per l’acquisto di nuove attrezzature ha innescato qualche processo di innovazione (più che altro sostituzione di macchinari obsoleti ed installazione di piccoli robot collaborativi) che comunque è da considerarsi positivo.

Ma cosa è mancato affinchè l’iniziativa coinvolgesse un maggior numero di aziende del territorio ed innescasse la creazione di numerosi nuovi posti di lavoro qualificati (così come teorizzato, previsto durante la stesura del piano d’innovazione)? Al solito mi vengono in aiuto le pubblicazioni di Navi Radjoue su innovazione ed economia frugale, oltre che gli studi dei premi nobel per l’economia 2019 (Banerjee & Duflo) che hanno compreso quanto I modelli economici (fallimenti & successi) utilizzati per la crescita dei paesi in via di sviluppo siano in parte anche adattabili e confrontabili con quelli delle nazioni più ricche che da anni si trovano cronicamente intrappolati in una congiuntura economica non favorevole e non dispongono di tutele per la propria sovranità tecnologica.

Uno degli errori delle politiche economiche di nuova generazione è quella di credere (o far credere) che per far crescere una nazione sia sufficiente adottare le ultime teconologie (in primis quelle collegate ad internet, alla connettività ed al digitale più in generale), in realtà molti studi (il più noto è il rapporto Spence https://openknowledge.worldbank.org/handle/10986/6507) dimostrano che la maggior parte delle “innovazioni” sviluppate dai paesi più all’avanguardia non sono il più delle volte adatte alla maggior parte delle imprese (anche europee o statunitensi) che operano nei mercati locali più tradizionali.

Ad esempio possono impiegare troppa energia (in molti se ne stanno rendendo conto in questi ultimi anni con le crescenti difficoltà negli approvvigionamenti energetici) rispetto a quando il lavoro era eseguito manualmente da operatori. Richiedono lavoratori qualificati (operatori, manutentori, etc.) che non si trovano o prevedono giustamente salari molto elevati (visto l’alto grado specialistico di competenze richieste sul lavoro). Sono costose in termini di prodotto e servizi post-vendita. Spesso sono sviluppati e commercializzati (anche se le filiali sono capillari sul territorio) da “monopoli” esteri e questo oggi potrebbe comportare un sovraprezzo crescente (oltre a criticità logistiche nella catena di fornitura).

Inoltre il problema principale è che molte innovazioni dell’Industria 4.0 (ma l’esempio è adattabile a qualsiasi altro comparto della tecnologia, in particolare oggi con l’entusiasmo per l’IA) sono isolate dal contesto, senza un adeguato collegamento con le specifiche necessità (e capacità) di una micro-piccola impresa che richiede invece di innovare gradualmente, a basso costo “partendo dal basso”.  

Sistemi Linux SOHO (Small Office/Home Office) e Software Libero per digitalizzare ed internazionalizzare le micro imprese locali: criticita’ e vantaggi percepiti dall’imprenditore

** l’attuale congiuntura economica (come certificato dall’ISTAT che conclama da mesi la “stagnazione” del PIL italiano) richiede che anche le micro imprese volgano il loro sguardo al mercato estero direttamente, senza passare per le antiprofittevoli catene di appalto nazionali, che erodono a dismisura i margini di chi opera nella parte bassa delle reti di forniture) **

Da quando ho ripreso a promuovere sul territorio (principalmente presso artigiani, ditte individuali, micro imprese del comparto beni strumentali e manifatturiero) l’adozione di sistemi Linux, software open-source (anche con interfaccia utente in lingua inglese per facilitare l’internazionalizzazione dei micro uffici-reparti) per rafforzare le capacità di condivisione ed analisi dati all’interno delle piccole organizzazioni addette allo sviluppo commerciale, gestione progetti-servizi su commessa in campo-cantiere (field service) e service post-vendita industriale internazionale, ho dovuto rapidamente imparare a far fronte a tutta una serie di reazioni all’eventuale utilizzo da parte della maggioranza dei titolari d’azienda contattati.

Curiosità ed interesse iniziale, perchè l’imprenditore (ricordiamoci sempre “nel mondo del lavoro reale” che innovazione digitale e l’adozione dell’IA in azienda sono l’ultima delle preoccupazioni di chi manda avanti con grandi difficoltà una ditta individuale o micro impresa familiare in questo complesso periodo) intuisce di poter finalmente riammodernare e soprattutto internazionalizzare una parte della propria infrastruttura informatica con una spesa limitata, grazie all’assenza dei costi per le licenze software (riutilizzando ecosostenibilmente e convenientemente, laddove possibile, parte del proprio vecchio hardware ora obsoleto, in disuso).

Perplessità quando viene affrontato il tema del supporto tecnico che in molti casi viene demandato ad una non ben identificata comunità di utilizzatori e rete di micro aziende e professionisti informatici senza che vi sia una formale relazione commerciale con chi ha scritto il software libero (Open Source) originale.

Per non parlare poi dell’entropia normativa introdotta dai recenti regolamenti comunitari (redatti per multinazionali, ma applicate anche alle semplici partite IVA) in ambito digitalizzazione (anche lato software libero) delle nazioni membre EU.

Dubbi sulla qualità ed affidabilità di queste tecnologie, non appena si comprende che la licenza libera e gratuita sottindende anche “nessuna garanzia sulla funzionalità del software stesso e nessun tipo di obbligo/impegno nei confronti dell’utilizzatore” (anche da parte dello specialista assunto a contratto che supporta/addestra “per il periodo necessario” il cliente nell’adozione delle stesse).

Reazioni iniziali che aprono poi lo strada ad una serie di obiezioni ancora più sostanziali e per le quali è necessario molto lavoro per arrivare a gestirle. Anche se il più delle volte mi è sufficiente far presente che dal 2003 con l’adozione di software libero ho fatto risparmiare per altre attività di famiglia (e non solo..), decine e decine di migliaia di euro, che altrimenti avrei fatto spendere per soluzioni proprietarie (oltre ad aumentare la loro capacità di lavorare agevolmente per/all’estero per grandi OEMs, EPC end-user nazionali, internazionali).

Ciononostante, molti degli imprenditori con i quali ho avuto modo di rapportarmi ritengono in prima battuta (e concordo con loro) che il proprio personale non avrebbe ne il tempo, ne la motivazione e in alcuni casi la capacità di imparare (oltre alle barriere linguistiche) ad usare nuovi strumenti digitali (in particolare se l’interfaccia di lavoro è in inglese e si discosta molto dalle tradizionali tecnologie commerciali mainstream).

Ma principalmente obbiettano del fatto che questi software nella loro modalità libera vengano rilasciati nativamente: liberamente scaricabili da internet (da chiunque) e pronti all’uso, senza nessun tipo di supporto ufficiale/formale (al di fuori di chat, sistemi documentali wiki e forum web), garanzia, certificazione e responsabilità sulla loro corretta funzionalità.

Il che potrebbe portare nel caso di un’ imprevista errata gestione o perdita dei dati ad un rallentamento o blocco delle attività lavorative dell’azienda, senza poi sapere chiaramente a chi rivolgersi per risolvere il problema (ricordiamoci però che il tema del “a chi mi rivolgo se il sistema smette di funzionare ?” è da sempre ricorrente nel mondo dell’informatica proprietaria e commerciale, ma con le licenze libere e gratuite il fenomeno si è in effetti accentuato).

Recentemente però, grazie ad un cambio delle clausole nelle licenze è diventato anche possibile, pur rimanendo nell’ambito dei software liberi, optare per un mix tra licenze gratuite e commerciali, con funzioni a pagamento più avanzate, supporto remoto incluso e fruizione tramite servizi cloud (SaaS) con sottoscrizione a pagamento. Ma con questa modalità (che tutela e supporta maggiormente l’utilizzatore) si ricade comunque negli stessi problemi per l’adozione di software proprietario, ovvero che non ci sarebbero i budget sufficienti a disposizione (in particolare con la congiuntura economica attualmente in corso) per l’investimento da parte di artigiani, ditte individuali, micro-piccole imprese (oltre al timore “fondato” di perdere il controllo dei propri dati commerciali non appena li riversiamo sui server esterni di un ente terzo).

Fermo restando che l’uso di sistemi Linux e software libero “rimane sempre una scelta ed una responsabilità solo dell’imprenditore che li adotta“, deve essere chiaro che per il professionista assunto/dedicato a supportare l’adozione di queste tecnologie, non è comunque possibile supplire a carenze tecniche di prodotto o garantire e certificare funzionalità per software sviluppati da terzi (e soprattutto farsi carico della responsabilità di migrazioni, personalizzazioni, oltre che del buon esito del trattamento, backup e ripristino dei dati). Non ha nemmeno senso compararli come funzionalità ai più blasonati prodotti commerciali (soprattutto i software liberi di produttività e relativi gestionali sono lato funzionalità ancora molto indietro rispetto alle tecnologie proprietarie).

Cionostante (in particolar modo fuori dall’Italia dove l’inglese è parlato diffusamente) il numero di adozioni di sistemi Linux e software libero nelle micro e piccole imprese sta diventando comunque di giorno in giorno sempre più elevato e frequente, complici anche i neo piani EU per la sovranità digitale (anche perchè indubbiamente più economico oltre che incentivato/sponsorizzato come tecnologia strategica dai principali stati europei), in particolare laddove:

a) è già presente in azienda un gestionale ERP accessibile via web/cloud

b) è possibile riutilizzare buona parte dei vecchi computer aziendali ora in disuso (almeno Intel Core 2 Duo a 64 bit con 4 GB di RAM da potenziare/velocizzare eventualmente con hard-disk a stato solido)

c) l’utilizzo di software con interfaccia grafica (GUI) diversa da Windows (e con interfaccia spesso in sola lingua inglese) non rappresenta un problema e sono sufficienti strumenti informatici minimali ed essenziali (privi di features superflue) senza il ricorso a costose e continue personalizzazioni

d) l’impresa continua a subire gravi interruzioni della propria attività per le perdite/furto di dati derivanti dai virus che criptano gli hard disk nei computer (cryptolocker e ransomware)

e) si hanno risorse finanziarie limitate per acquistare tecnologie e soluzioni informatiche proprietarie e commerciali

f) non è possibile per le limitazioni di budget (e/o perchè si vuole mantenere il controllo dei propri dati all’interno della propria sede lavorativa) utilizzare le più recenti tecnologie e soluzioni informatiche (il più delle volte basate sempre su software libero rilasciato però in modalità commerciale “Freemium”), erogate su piattaforme a pagamento cloud (Saas) e fatturate secondo il modello della sottoscrizione per numero di mesi, utenti e quantità di dati generati/archiviabili. (P.S. personalmente non ho ancora provato a sottoscrivere contratti con piattaforme cloud commerciali a consumo in quanto non mi è possibile capire a priori “con certezza” soprattutto con l’attuale caro prezzi quanto si andrà a spendere lato traffico-capienza dati, transazioni eseguibili, servizi attivati, etc. Inoltre molti grandi providers chiedono anche per testare la versione valutazione/prova del servizio di inserire preventivamente la carta di credito)

g) si hanno già le risorse tecniche interne (è il tipico caso delle startup) per supportare integralmente ed autonomamente queste tecnologie

h) l’imprenditore ha compreso che tali tecnologie libere potrebbero diventare già nel breve termine strategiche, aiutandolo a differenziarsi dai suoi concorrenti ammodernando, digitalizzando, internazionalizzando e sviluppando “con costi ridotti” l’organizzazione della propria azienda con gli stessi strumenti informatici (anche se minimali, essenziali) già in uso presso realtà più strutturate. Arrivando così a potersi presentare ai clienti potendo dimostrare non solo prezzi convenienti, capacità, competenze e qualità del proprio servizio/prodotto (come già fanno tutti!), ma anche e soprattutto l’elevato livello di digitalizzazione introdotto per gestire parte dei propri processi aziendali in maniera moderna, collaborativa, organizzata, analitica e se necessario anche da remoto

Affinchè questi progetti di trasferimento tecnologico si tramutino sistematicamente in un successo, è di fondamentale importanza fare in modo che il processo di introduzione ed adozione per queste nuove tecnologie, “sia fortemente voluto dalla proprietà e accettato dal personale” e che avvenga in maniera graduale, sempre con un approccio sperimentale e prudenziale, solo per un numero limitato di collaboratori ed attività aziendali, limitando chiaramente al minimo anche il numero degli interventi del professionista a contratto per formazione e supporto (l’unico costo inizialmente in gioco, laddove non ci sia anche da acquistare o ricondizionare computer usati). Per esperienze pregresse sappiamo che se iniziano a levarsi malumori in azienda da parte degli utilizzatori con frasi del tipo. “non parlo inglese; sono qui per lavorare e non fare data entry o analisi lavorative/numeriche” è meglio lasciar perdere qualsiasi iniziativa di digitalizzazione ed internazionalizzazione che può essere solo ulteriormente deleteria per il proprio business (il mondo del digitale e del business estero non è purtroppo per tutti, come invece si cerca forzosamente di propinare da anni, e bisogna saperne prendere atto).

L’impresa avrà così modo gradualmente di valutare la qualità, affidabilità e utilità di questi moderni strumenti per la produttività, condivisione ed analisi dati aziendale, imparando nel contempo a gestire autonomamente le operazioni di backup e ripristino dei dati.

Solo dopo aver preso confidenza con le nuove tecnologie introdotte si potrà valutare con la proprietà un allargamento dell’adozione anche ad altri collaboratori e in caso di un utilizzo strategico ed intensivo, iniziare a richiedere preventivi per un supporto tecnico più avanzato e personalizzato coinvolgendo società di servizi IT più strutturate (diverse grandi aziende dell’informatica commerciale-proprietaria “per non farsi tagliare fuori dal mercato” hanno recentemente aperto divisioni interne per supportare i sistemi Linux presso multinazionali, istituti di credito, enti pubblici e governativi, anche se ad oggi le loro tariffe sono il più delle volte al di fuori della portata delle micro imprese con budget limitati) oltre eventualmente agli sviluppatori originali dei software liberi che offrono personalizzazioni e infrastrutture su cloud SaaS a pagamento.

I costi di gestione sicuramente lieviteranno rispetto al periodo iniziale (anche se resteranno ampiamente inferiori rispetto a quelli che sarebbero stati sostenuti per tecnologie proprietarie o commerciali), ma almeno l’imprenditore avrà già avuto modo di riscontrare un miglioramento organizzativo e di promuoverlo strategicamente anche presso nuovi clienti più grandi, sensibili all’elevato livello di organizzazione, intenazionalizzazione e digitalizzazione dei propri fornitori (da ex gestore di numerosi ed importanti subappalti nazionali/internazionali di field service industriale ricordo quanto fosse difficile per i micro/piccoli subappaltatori coinvolti nei lavori, farsi carico “come da contratto d’opera/subappalto/subfornitura” anche degli adempimenti gestionali in lingua inglese “contract, project & service, HSE management” del loro scopo di fornitura).
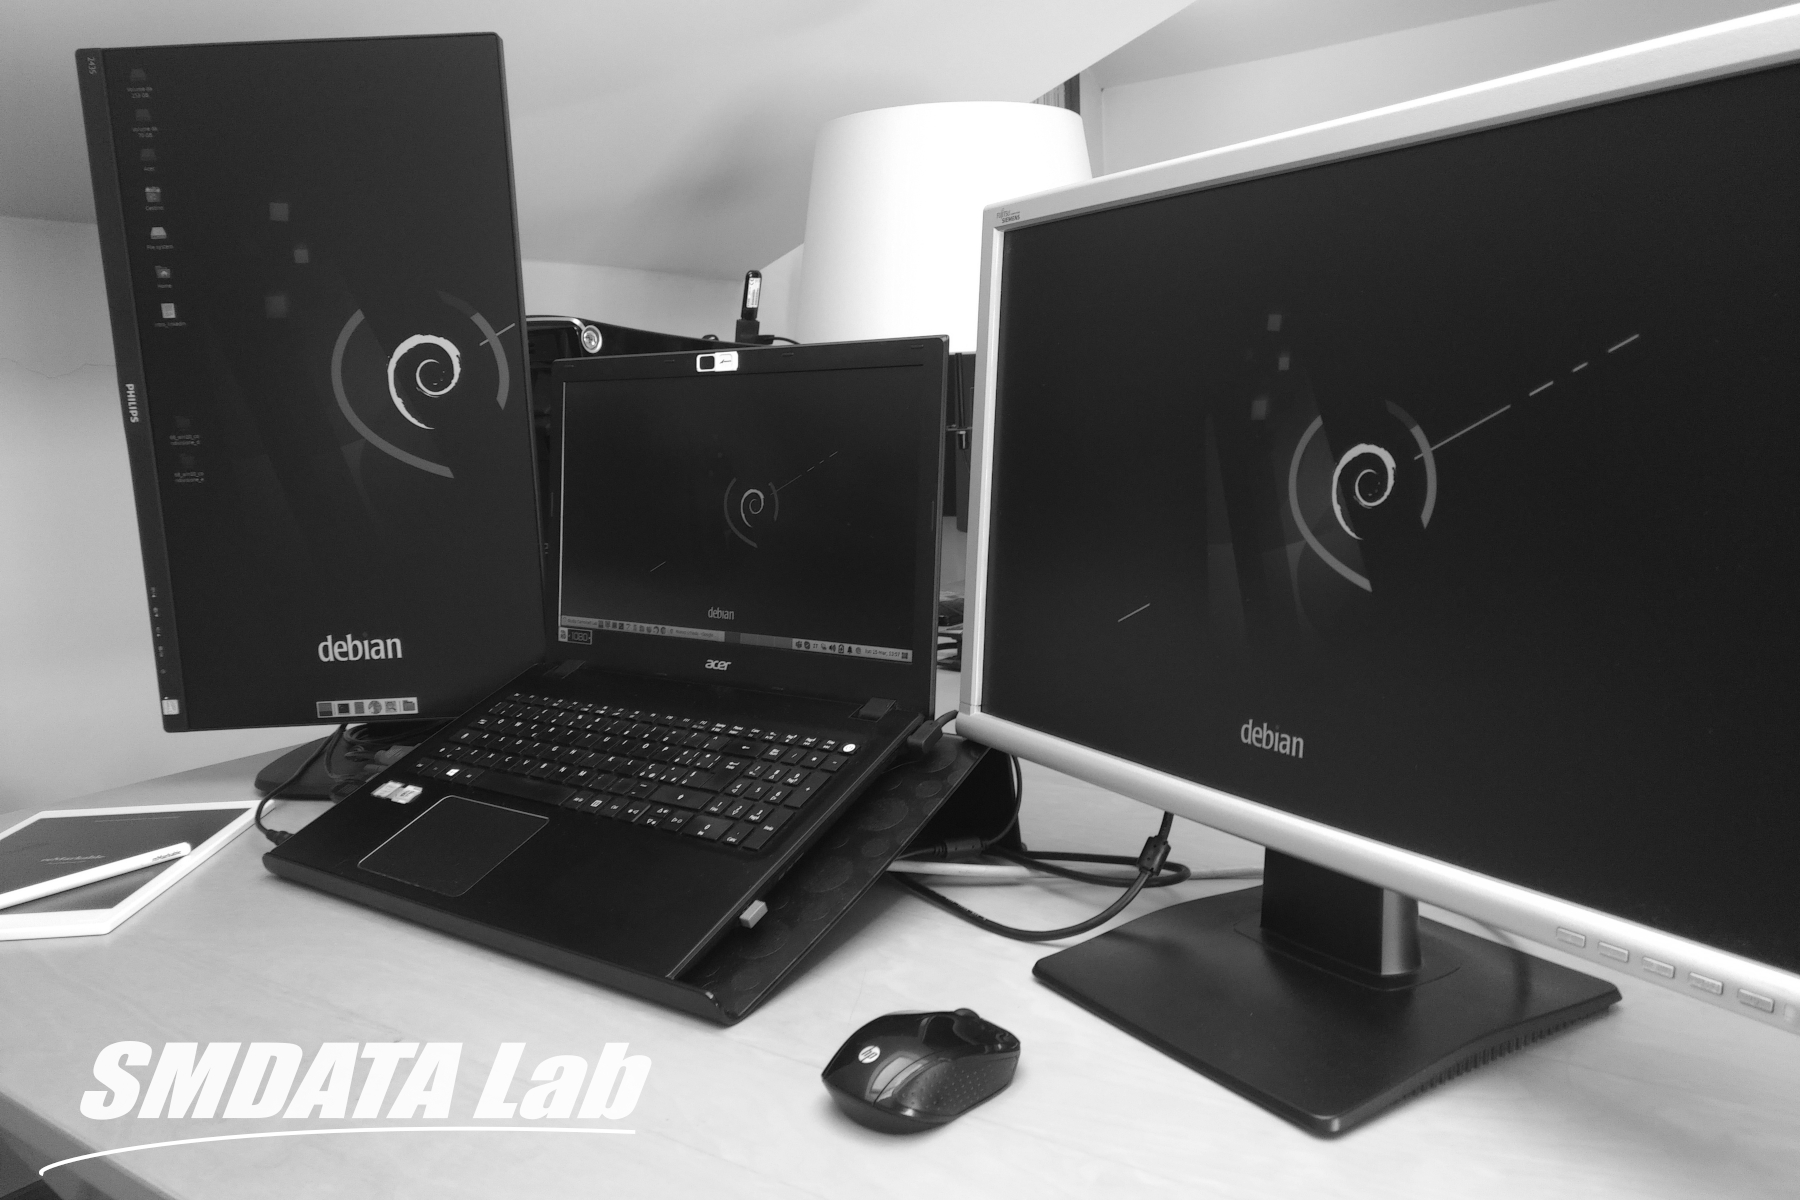
Sistemi Linux vs Ransomware”​ soluzioni a basso costo di Cyber Resilience & Digital Operations Survival Platforms per avere a disposizione (nelle piccole organizzazioni di gestione service industriale) dei computer d’emergenza durante gli attacchi informatici (oltre che durante le disfunzioni delle principali piattforme digitali commerciali sia cloud che on-premises)

Non passa giorno senza essere messi a conoscenza dell’ennesima azienda locale vittima di phishing, attacchi informatici ransomware creati per autopropagarsi in rete, criptare gli hard-disk e rendere di fatto inutilizzabile tutta l’infrastruttura digitale colpita (almeno sino al pagamento di un cospicuo riscatto in criptovaluta). Capita anche (di frequente) che strategiche infrastrutture cloud private e/o della pubblica amministrazione fininiscano fuori servizio per settimane creando innumerevoli problemi a cittadini, imprese ed enti statali (per non parlare di quello che accaduto a livello globale con il crash informatico mondiale del 19 luglio 2024, a causa di un banale e “benevolo” errore d’aggiornamento software di un importante azienda IT).

E’ facile pensare che il fenomeno (rischio) sia relegato solo ad artigiani, ditte individuali, studi professionali, micro-piccole imprese (tradizionalmente in difficoltà ad investire nell’informatica per la cronica mancanza di sufficienti risorse finanziarie) e quando si scopre che anche le medie e grandi aziende (che invece investono maggiormente nel digitale) ma soprattutto le infrastrutture critiche, enti governativi, difesa (oltre alle aziende stesse di sicurezza informatica) sono a loro volta vittime di tali attacchi, si comprende il perchè molte nazioni (in Europa principalmente Francia, Germania, paesi scandinavi, baltici e recentemente anche Svizzera) stiano spingendo già da tempo le loro organizzazioni governative (e non solo quelle) a passare al sistema operativo Linux e software libero Open Source.

Anche il governo cinese ha creato da tempo (per motivi di crescita ed indipendenza-sovranità tecnologica, anche lato infrastrutture nazionali per l’IA) un’apposita serie di distribuzioni Linux, per un utilizzo mirato all’interno di enti pubblici, militari e strategici (nella federazione Russa è stata ancor prima intrapresa un’azione simile a quella cinese anche se meno pubblicizzata visto che è stata realizzata principalmente per l’ambito difesa). Una transizione tecnologica controcorrente (rispetto alle scelte tecnologiche del passato) che guarda caso riguarda soprattutto i maggiori stati (stando alla stampa internazionale) dietro ai principali attacchi informatici perpetrati nell’area continentale.

Il fatto poi che uno dei più grandi produttori internazionale di computer sito in Pechino abbia già da diversi anni iniziato a promuovere su larga scala la vendita di desktop e portatili Linux per un’utilizzo anche in ambito business nel mercato nazionale ed estero dovrebbe far riflettere su quella che è la strada maestra da percorrere a livello digitalizzazione “più sicura” futura.

Inoltre è appena giunta notizia (aggiornamento agosto 2026) che: Il Ministero della Sicurezza Pubblica della Cina ha imposto a tutte le organizzazioni affiliate allo Stato di interrompere immediatamente l’uso di Windows, anticipando la scadenza della transizione, che era originariamente fissata per febbraio 2027. Anche la portata della migrazione merita attenzione. In Cina, ci sono centinaia di milioni di utenti di computer affiliati ad agenzie governative. Anche una transizione parziale potrebbe diventare una delle più grandi implementazioni di Linux della storia.

Qui in Italia (ma ripeto, non nel resto d’Europa con i recenti “Tech Sovereignty Package” & “EU Open Source Strategy” in particolare in Francia dove il software libero è considerato un pilastro per l’indipendenza-sovranità tecnologica nazionale “Souveraineté économique”) si pensa ancora che le workstations basate su Linux non siano adatte alla maggior parte delle nostre imprese ed enti pubblici (nel mentre numerosi imprenditori visionari d’oltre oceano o asiatici hanno da tempo creato nuovi business milionari anche grazie all’uso sapiente del software libero).

In effetti se in ufficio (noncuranti del fatto che quasi tutto quello che ideiamo-realizziamo-archiviamo sul computer-cloud può essere potenzialmente analizzato con telemetrie proprio dai produttori dei software. . vedi Recall su Windows 11 ) si utilizzano gestionali sviluppati su Windows o programmi specialistici di progettazione e disegno CAD (che è poi la configurazione tipica di tante mPMI e grandi aziende nazionali del settore metalmeccanico, edile) l’opzione Linux come sistema operativo aziendale primario diventa difficile se non impossibile da percorrere almeno in ambito desktop (anche se stanno arrivando sul mercato CAD nativi Linux di livello professionale basati su licenze commerciali). Cionondimeno esistono comunque dei cad (al solito più diffusi nel resto d’Europa) elettronici (PCB), elettrici e meccanici “2D/3D” interamente rilasciati sotto licenza libera (KiCad, QElectroTech, FreeCAD, QCAD, FreeCAD) già presenti nelle principali distribuzioni Linux (anche se le traduzioni in italiano dell’interfaccia utente non sono sempre complete e i software non gestiscono i formati proprietari dei disegni/schemi .dwg).

CAD che al momento (nonostante siano ancora carenti lato funzionalità) sono adottati principalmente da moderne ed avanzate società (principalmente estere) del settore automazione, elettronica, embedded, telecomunicazioni, aerospaziale più avezzi all’utilizzo di tecnologie emergenti.

Per non parlare dell’abitudinarietà (che è poi il grande vero ostacolo a qualsiasi cambiamento tecnologico/piano di innovazione nelle aziende) di molti utilizzatori di PC in difficoltà o semplicemente contrari ad apprendere l’uso di nuovi software (solitamente più semplici, minimalisti e “privi di numerose features superflue” rispetto alle controparti proprietarie-commerciali) e/o accettare cambiamenti dell’interfaccia utente (molti fornitori di tecnologie digitali a volte dimenticano che chi utilizza il computer solo per svolgere il proprio lavoro impiegatizio o manageriale in ufficio e/o in fabbrica, cantiere è quasi sempre molto conservativo e possono volerci mesi per abituarsi al nuovo strumento informatico).

Inoltre in Italia è fortemente diffusa l’abitudine di iper personalizzare software (anche obsoleti) che impedisce poi aggiornamenti e messe in sicurezza automatiche (oltre a rendere molto difficili e costose le migrazioni e cambi di piattaforme-sistemi).

D’altro canto è comunque possibile intraprendere una “parziale” migrazione a Linux (con le necessarie verifiche preliminari di fattibilità e compatibilità con l’hardware esistente), se l’organizzazione già opera con gestionali accessibili via web/cloud (oggi sempre più diffusi soprattutto nelle piccole realtà aziendali) ed il proprio ambito lavorativo è prevelentemente di coordinamento, oltre che commerciale e gestionale (personalmente mi sono specializzato negli anni lato IT nella gestione del service industriale).

Se poi si lavora nella nicchia di mercato legata alle applicazioni scientifiche e di ricerca, oltre che nel settore informatico delle grandi corporations e startup tecnologiche la migrazione diventa ancora più fattibile visto che in questi comparti sono anni che si utilizzano desktop, portatili e server Linux (nel tempo sono addirittura nati oltre agli OEMs cinesi, dei produttori americani e tedeschi-olandesi di computer di fascia alta che installano nativamente il sistema operativo Linux realizzando avanzate workstations, per non parlare del crescente mercato degli smartphones “degooglizzati” per migliorare la privacy/confidenzialità degli utenti).

Inoltre è sempre più facile imbattersi su internet nel comparto Industria 4.0 di aziende che usano infrastrutture ICT Linux per gestire le attività di progettazione, collaudo e service post-vendita delle complesse architetture informatiche industriali (OT & Embedded) dei sistemi “software-intensive” SCADA/ICS/IACS di supervisione, automazione, controllo (e relativa quadristica elettrica di comando, bordo macchina).

Ora, tornando invece al problema degli attacchi phishing, ransomware, a prescindere dalla tipologia di azienda e business, molte piccole organizzazioni possono essere comunque aiutate ad adottare parzialmente (personalmente opero solo in ambito SOHO Small Office/Home Office) sistemi Linux desktop, portatili e file server (meglio senza l’accesso al sempre più vulnerabile ed inaffidabile protocollo SMB) laddove si decida di dotarsi di una piccola infrastruttura informatica parallela di emergenza “Cyber Resilience & Digital Operations Survival Platforms” (realizzata con il ricondizionamento dei propri vecchi computer Windows obsoleti: 7, 8, 10) da utilizzare nel caso si sia costretti dopo un attacco informatico a spegnere l’infrastruttura Windows principale.

Una soluzione minimale, o meglio di “ingegneria/innovazione open-frugale avanzata” e/o in stile “Maker” (che i grandi operatori della sicurezza informatica potrebbero definire “di fortuna” o non professionale… anche se, a dire il vero, da oltre vent’anni mi capita di aprire anche durante viaggi e trasferte, con notebook Linux (inizialmente utilizzati esclusivamente come “sandbox”) allegati e-mail di phishing contenenti virus e malware di ogni genere, senza incorrere in particolari problemi).

Si tratta comunque di un approccio frugale emergenziale che consente, in attesa del ripristino dell’infrastruttura informatica principale, di mantenere almeno:

  • l’accesso al web;
  • la posta elettronica esterna;
  • fogli di calcolo e documenti privi di macro (naturalmente se presenti su un file server Linux di backup).

In questo modo è possibile continuare a interagire, almeno parzialmente, con clienti, fornitori e con un numero limitato di colleghi o collaboratori.
Per completezza, va ricordato che numerose aziende sono rimaste ferme o addirittura chiuse per settimane a causa di attacchi ransomware.

Questo è possibile perchè il sistema operativo Linux è ad oggi poco diffuso negli uffici in modalità “on-premises & Self-hosting” (soprattutto lato desktop, notebook, workstation) ma anche perchè intrinsicamente più “robusto”, “minimalista” ed “essenziale” (esistono studi sul legame tra complessità, sicurezza ed affidabilità di un sistema digitale) oltre che maggiormente rigoroso/rigido di Windows lato privilegi necessari all’installazione-esecuzione programmi e alla condivisione-trasferimento files (l’interoperabilità non è il suo punto di forza, ma questo diventa un vantaggio nell’ambito della rigida sicurezza IT). Il che lo rende oggi più immune (anche grazie alle innumerevoli distribuzioni Linux potenzialmente utilizzabili che creano una sorta di spontanea, naturale, resiliente “diversità biologica”) dalle minacce informatiche più diffuse in particolare per i PC desktop (tipicamente software malevoli nascosti in e-mail, pagine web, PDF, immagini e documenti Office).

Un discorso diverso vale invece per i server Linux utilizzati in ambito web o cloud (a parte i costi sempre più importanti causati dall’attuale caro prezzi energia, microprocessori e RAM) che invece (complice l’ormai sempre più costosa, esasperata ed ingestibile complessità delle architetture cloud virtuali/containers implementate nei data centers) essendo altamente diffusi (e talvolta mal integrati-amministrati), sono da tempo vittima alla stregua dei sistemi Windows di tutta una serie di attacchi e vulnerabilità (affidarsi oggi alle sole infrastrutture cloud senza un backup fisico on-premises è sempre più rischioso). Per tale motivo sono in aumento le aziende (anche grandi gruppi high-tech che tengono ben custodito il loro know-how su macchine fisiche decentrate “on-premises” nelle loro sedi o data centers di prossimità fisicamente accessibili, stando ben lontani dal sempre più poroso e costoso cloud).

Esistono naturalmente numerose ed ottime soluzioni commerciali (quasi sempre estere) per la sicurezza-resilienza informatica, ma purtroppo la maggior parte non sono ad oggi alla portata di molte delle micro-piccole realtà aziendali, professionali ed artigiane (dotate di infrastrutture IT SOHO) con limitato potere di spesa, che sono invece quelle che il progetto SMDATA Lab intende servire.

Informatica Libera (Linux, Open Source, FLOSS) per le piccole Organizzazioni di Service Post-Vendita Industriale (analisi del comparto dal punto di vista degli addetti ai lavori)

Nonostante il marketing e le numerose pubblicazioni accademiche sulla servitizzazione manifatturiera si prodighino nel promuovere la crescente importanza strategica degli emergenti modelli di business basati sui servizi industriali erogati a canone e/o uso-consumo (il tutto reso possibile dalle avveniristiche tecnologie IoT ed analisi predittive dell’intelligenza artificiale), ancora oggi il service post-vendita industriale di stampo tradizionale (basato sulla risoluzione reattiva di guasti e fornitura ricambi, oltre che erogato a misura, in economia, time-sheet o contratti a corpo, a scalare, a gettone) rimane ancora il modello operativo ed economico predominante sul mercato.

Con l’aggravante di venir spesso considerato da molte delle aziende manifatturiere e rivenditrici di beni strumentali (componenti, sistemi, equipaggiamenti, macchinari automatici di produzione) come “il male necessario” per poter continuare a vendere i propri prodotti.

Lo dimostra il fatto che in molte micro e piccole imprese (ma anche in molte aziende medio-piccole) la gestione del service è ancora delegata (come semplice centro di costo) all’ufficio commerciale/tecnico come una sorta di fastidiosa attività part-time.

Laddove il service esiste invece come ente formale e centro di profitto (come nella maggior parte dei grandi OEMs), questa risulta essere il più delle volte una sorta di “organizzazione sottodimensionata, talvolta raffazzonata, perennemente in difficoltà nell’operare con efficienza e proattività”, cronicamente in stato di “tensione” con il resto dei dipartimenti aziendali più tradizionali (vendite, acquisti, ingegneria, produzione, amministrazione). E per dirla tutta, a volte nemmeno ben vista dal cliente finale (end-user), laddove la base installata non risulti funzionalmente robusta ed affidabile nel tempo (o ci vogliano ogni volta tempi biblici per inviare un tecnico/ricambio o per risolvere un problema o guasto).

Sembra un controsenso, ma molti manutentori dei clienti (che ricordiamoci sono poi gli acquirenti principali dei contratti service) a torto o ragione si lamentano che molte organizzazioni di service post-vendita industriale dei fornitori abbiano sempre più (complici i considerevoli margini del comparto) “la loro ragion d’essere” fintanto che ci sono continui guasti da sistemare.

Mentre (e concordo con i manutentori) dovrebbero invece operare con interventi più sofisticati (senza sostituirsi in maniera pervasiva al personale interno dell’end-user) e “generativi di valore” per il cliente (basati sulle pratiche dell’ingegneria di manutenzione e del più moderno asset-management & reliability-management) volti a prevenire o limitare (almeno in parte) guasti e fermate delle linee/impianti di produzione. E che soprattutto non richiedano ogni volta il costoso invio reattivo-in urgenza di un tecnico d’assistenza in campo anche per le anomalie di funzionamento più banali (le limitazioni ai viaggi del personale tecnico di field-service durante la pandemia e le difficoltà ad approvvigionare ancora oggi i ricambi dovrebbero averci insegnato la lezione).

Da qui a mio avviso l’importanza di digitalizzare (non tutto, come promosso da un certo marketing, ma solo quello che serve realmente-praticamente ed è utile) sempre più la propria base d’installato con le tecnologie abilitanti dell’Industria 4.0 – Manutenzione 4.0: sistemi di tele presenza e/o tele manutenzione e/o telediagnosi e/o monitoraggio-accesso in remoto più in generale.

Senza dimenticare di farlo (innovare-digitalizzare) anche presso gli uffici delle organizzazioni commerciali e di gestione contratti post-vendita industriali, dotandoli di strumenti collaborativi (semplici e minimali) come CMS, CRM e Ticket Manager/Help-Desk atti a creare un’infrastruttura digitale anche di “knowledge management” (creando uno storico anomalie/guasti/interventi su database e portali con contenuti lato “best-practices/tacit knowledge” condivisi facilmente, interrogabili ed elaborabili) per la propria base d’installato, così da innescare analisi affidabilistiche proattive e strutturate (esempio: root-cause-analysis RCA) da trasformare successivamente in nuove opportunità di vendita per interventi manutentivi e o progetti d’ammodernamento (upgrade, retrofit, revamping, replacement, expansion) di “maggior valore” per il cliente (oltre che naturalmente per velocizzare l’accesso alle informazioni necessarie all’esecuzione degli interventi in campo-cantiere o di semplice supporto telefonico ed e-mail da parte degli addetti service post-vendita).

Ad oggi invece l’attenzione per il digitale delle organizzazioni service è ancora quasi esclusivamente indirizzata ai soli strumenti informatici (gestionali-amministrativi) per inserire ordini, contabilizzare gli interventi, prelevare dal magazzino i ricambi, stampare rapportini, DDT, inviare fatture e soprattutto per controllare margini/profitti. Inoltre la crescente, pervasiva e faraginosa regolamentazione EU lato digitale (distopicamente orientata alla sorveglianza di massa), ha introdotto un ulteriore freno a digitalizzare estensivamente la propria organizzazione (in particolare nelle micro-piccole imprese prive dei necessari budget) per paura delle sanzioni causate da violazioni informatiche (es. data-breach, ransomware) e del costo/complessità degli adempimenti-architetture lato sicurezza-privacy (e relative potenziali verifiche-ispezioni-sanzioni).

Più di 25 anni di lavoro nel comparto (dapprima come tecnico trasfertista e poi come gestore-coordinatore lavori in campo-cantiere/field-service) mi hanno insegnato che “lato investimenti” solo le rimanenze dei budget aziendali (storicamente indirizzati ai reparti di produzione ed ingegneria) sono messi a disposizione del service, dando però priorità alle sole spese per nuove attrezzature tecniche e dispositivi di protezione individuali (DPI) del personale trasfertista che effettua gli interventi in campo (field-service).

Chi invece lavora nella “commercializzazione & gestione” dei contratti post-vendita (commerciali, gestori, capi commessa, operatori front-office/back-office) è molto probabile che si ritrovi ad operare con strumenti informatici obsoleti, limitati o comunque non adeguati a supportare e coordinare l’intero ciclo degli articolati processi operativi per il service (che ripeto non sono solo esclusivamente quelli amministrativi e contabili).

Tipico è il caso dell’addetto abituato ormai da anni a lavorare con computer e software obsoleti rispetto ai colleghi degli altri reparti, solitamente con un accesso parziale all’ERP aziendale (solo per la parte inserimento/fatturazione ordini di intervento in campo e controllo giacenze/consegne ricambi), lasciandolo quotidianamente e caoticamente in balia di numerose telefonate, e-mail, modelli word (magari solo nella lingua italiana) e fogli excel (i classici listoni condivisi sul file server aziendale) atti a sopperire alla mancanza di strumenti di raccolta, condivisione (dati, informazioni, conoscenza), collaborazione e coordinamento organizzativo-operativo (oltre che di analisi dei dati aziendali di reparto) dedicati al particolare iter operativo del service post-vendita per beni strumentali. Per non parlare dell’ingente numero di ore uomo settimanalmente sprecate nel raccogliere (con solleciti, e-mail, telefonate, visite, riunioni) dati e informazioni detenute dal solo personale d’ingegneria e/o field service.

Se poi si lavora (come è sempre più il caso) con una base d’installato principalmente estera appartenente ad una clientela quasi sempre straniera, le operazioni si complicano ulteriormente. Ricordiamoci che quasi tutti gli OEMs di beni strumentali nazionali lavorano da più di 20 anni principalmente per l’export, cionostante molti dei processi, documenti e strumenti informatici aziendali hanno ancora una forte connotazione per il solo mercato nazionale (un particolare che ho sempre apprezzato del lavorare negli importanti subappalti per l’oil&gas, petrolchimico, power generation, marine è vedere le aziende “EPC” italiane più grandi spingere nel far comunicare in lingua inglese la maggior parte del proprio personale interno-esterno, oltre a tutta la catena di fornitura-appalto. Questo lo si evince di frequente nelle comunicazioni e-mail di commessa anche tra soli connazionali che avvengono quasi sempre in lingua inglese).

Ho pertanto ripreso a sviluppare, testare e promuovere un progetto già intrapreso nel 2003 (con una mia precedente iniziativa professionale), ritornando ad occuparmi di come digitalizzare (ad oggi solo mediante soluzioni SOHO Small Office/Home Office prototipali) con “l’informatica libera” (e strumenti Office) in maniera sostenibile e a basso costo innanzitutto le piccole organizzazioni di vendita e gestione per i contratti esteri di service post-vendita industriale e field service dei beni strumentali industriali “software-intensive” e applicazioni (greenfield/brownfield) d’automazione industriale (anche e soprattutto Industria 4.0).

Il tutto partendo dall’assunto che già da tempo i sistemi Linux ed il software libero sono utilizzati dalle grandi aziende dell’informatica nazionale per coordinare con successo le attività di service post-vendita (Managed Services/ITIL) per i loro sistemi, progetti e servizi digitali.

Per gli operatori del service post-vendita industriale & field service industriale interessati ad approfondire il contenuto dell’articolo, sottolineo che nei miei interventi professionali non è prevista la vendita di hardware e/o software (i programmi sono Open-Source quindi liberamente scaricabili “as-is” senza garanzia da internet da chiunque, o fruibili direttamente attraverso sottoscrizione con il produttore di software in modalità cloud-SaaS freemium senza supporto tecnico e alternativamente anche a pagamento comprensivo di servizio backup-manutenzione-aggiornamento). Non ho pertanto nessun rapporto con chi sviluppa e rilascia tali software a licenza libera, sono semplicemente un utilizzatore (il mio home-office è basato su tali tecnologie) consapevole che tali applicativi possono avere numerosi bug (errori) e funzionalità incomplete alle quali non posso in alcun modo porre rimedio (anche la perdita dei miei dati è un rischio che accetto e gestisco in autonomia, pertanto eseguo sempre numerosi backup, attività che consiglio di fare anche ai potenziali clienti che intendono avvalersi di software libero).

E’ invece incluso il mio supporto diretto per installare ed utilizzare tali programmi presso i vostri uffici (al momento solo SOHO Small Office/Home Office in modalità “on-premises/Self-hosting” oltre alla graduale fornitura (e relativo addestramento all’uso) di un “business framework” in lingua inglese (processi, procedure, istruzioni, metodi, tecniche, modelli, strumenti) ideato per supportare chi lavora dall’ufficio/casa (anche in smart-remote working) nelle operazioni di coordinamento-esecuzione field service & service post-vendita industriale internazionale specificamente lato beni strumentali industriali “software-intensive”, applicazioni d’automazione industriale (discreta) e tecnologie Industria 4.0.

Come ridurre i rischi per il personale viaggiante anche derivanti dall’uso delle tecnologie digitali in contesti esteri complessi (heavily regulated countries, adversary/hostile environments)

**Articolo indirizzato a personale viaggiante commerciale, gestionale e nomadi digitali (difficilmente-parzialmente applicabile ai tecnici trasfertisti che adottano tools complessi-evoluti-avanzati su piattaforma Windows**

In tempi più recenti è aumentato nuovamente il rischio nei viaggi e permanenze in nazioni estere a causa del repentino aumento dei conflitti regionali e del degrado nelle relazioni internazionali tra molti paesi una volta ritenuti partner e/o sicuri. Per tale motivo oltre a sviluppare una maggior cultura geopolitica (e qui le tecniche e strumenti OSINT possono essere d’aiuto) consiglio sempre alle organizzazioni (che si avvalgono di personale viaggiante, come nel caso del service industriale “field/post-vendita”) di impegnarsi nell’approfondimento della nuova ISO 31030 (travel risk management) oltre che della più generale ISO 31000 (in combinazione con la OSHAS 18001 ed ISO 45001) anche e soprattutto per i lavoratori trasfertisti in solitario.

Inoltre è sempre meno da sottovalutare in contesti complessi (con elevato grado di controllo, sorveglianza del personale straniero, anche se semplici viaggiatori business, accademici e turistici) l’uso degli strumenti digitali PC e smartphone (anche personali) da parte di personale viaggiante. Tecnologie digitali che se usate in maniera non consapevole (anche della sola legislazione nazionale dove si risiede temporaneamente per lavoro) possono mettere a rischio la privacy e la conseguente sicurezza (non solo informatica, ma anche personale) dei tecnici, gestori, commerciali in trasferta (per non parlare del rischio esfiltrazione delle informazioni di natura personale, tecnica, commerciale, contrattuale contenute nei dispositivi digitali).

Anche per tale motivo mi sto da tempo specializzando in informatica libera (Open Source) e tecnologie digitali frugali, aperte, robuste, sostenibili soprattutto per proteggersi dai ransomware, salvaguardare maggiormente la propria privacy e migliorare l’uso confidenziale della rete. Senza sottovalutare i rischi (correlati) introdotti dalla pervasività, dipendenza, disinformazione, condizionamento, manipolazione, ingerenza (e relativi rischi psicologici, sociali, sicurezza, frodi) derivante dall’uso delle piattaforme-servizi internet (sia da PC che da telefonia mobile).

“Una delle soluzioni più semplici (minimaliste) ed economiche è basata principalmente sul riuso dei vostri PC obsoleti (e se possibile ricondizionamento attraverso l’installazione di SSD, in grado di velocizzare il computer) e formattazione con il sistema operativo Linux (in particolare distribuzioni Debian-based e l’installazione di solo software libero Open Source)”. Chiaramente tale soluzione non è attuabile per i laptop utilizzati dal personale trasfertista tecnico (che utilizza avanzati software proprietari su Windows).

Con questa tipologia di computer Linux customizzato (che utilizzo come PC sicuro dal 1998 come “sand-box” per le e-mail e per proteggermi dai primi malware) “almeno Intel Core 5 a 64 bit con 4 GB di RAM” (più sicuro e maggiormente preservatore di privacy-anonimato) posso poi formare e addestrare all’utilizzo consapevole del web per favorire una maggior sicurezza informatica, affrontando tematiche cruciali legate alla navigazione online come la violazione della propria privacy, la profilazione, il monitoraggio, condizionamento ed eventualmente la sorveglianza.

A titolo di esempio ricordo (per chi non è un addetto ai lavori di missioni/trasferte internazionali in aree extra EU) alcuni semplici e banali istruzioni:

I laptop, i tablet, i lettori di e-book, gli smartphone e persino i telefoni cellulari standard (dumb-phones/feature-phones) portati all’estero possono essere soggetti con successo a attacchi e compromissioni attraverso malware-spyware (embeddati in app governative ufficiali), strumenti di attacco automatizzati ed IMSI catcher (molti aeroporti sono dotati di tali tecnologie proprio per intercettare le prime telefonate del personale viaggiante non appena scende dall’aereo e chiama casa, il proprio ufficio e/o contatto locale). Ricordate inoltre che il software di sicurezza proprietario, anche quando completamente aggiornato, potrebbe non essere in grado di prevenire tali compromissioni [i telefonini che cifrano le conversazioni vocali telefoniche sono comunque vietati ogni dove, anche se negli inizi anni 90 in determinati aeroporti europei (nelle aree commerciali duty-free delle partenze) era possibile la vendita di prime tali tecnologie].

I dispositivi elettronici sono altresì suscettibili di manomissione fisica o furto, specialmente se lasciati incustoditi (ad esempio, quarantene hardware per adempiere ai processi interni di industrial cyber security prima di accedere all’impianto/stabilimento – controlli supplementari negli aereoporti – accesso non autorizzato dei dispositivi lasciati in una stanza d’albergo o in una cassaforte, io stesso ricordo già agli inizi anni 90 tali controlli e perquisizioni sia in aeroporto, hotels che si estendevano dagli indumenti in valigia al resto della mia attrezzatura informatica e di misura elettronica). D’altro canto, portare continuamente con sé laptop o altri dispositivi elettronici potrebbe aumentare il rischio di smarrimento o dimenticanza accidentale, o di furto da parte di un ladro o borseggiatore. Si consiglia comunque di tenere i dispositivi digitali con sé il più possibile (oltre al passaporto ed una copia digitale-cartacea dello stesso oltre che del VISA).

I dispositivi trasportati attraverso i confini internazionali possono essere soggetti a una revisione governativa ufficiale e persino a una duplicazione completa (ad esempio, in alcuni paesi, gli ufficiali doganali (o molto più frequentemente i responsabili IT della sicurezza di un’infrastruttura critica) potrebbero temporaneamente mettere in quarantena il dispositivo e conservare potenzialmente una copia dell’intero sistema all’ingresso o all’uscita).

L’uso della crittografia potrebbe essere vietato in alcuni paesi. Ad esempio, mentre certi contesti lavorativi continentali-occidentali per tutelare i propri dati richiedono esplicitamente prassi di crittografia dell’intero disco per proteggere le informazioni personali, professionali su laptop, alcuni paesi non consentono invece l’importazione/esportazione di dispositivi criptati. Anche se alcuni prodotti di crittografia dell’intero disco, consentono di tentare di nascondere limitate partizioni di disco criptate, tali tentativi possono comunque essere rilevati, e mentire in risposta alle domande degli ufficiali di frontiera sulla presenza di partizioni di disco criptate potrebbe costituire un potenziale reato grave.

L’accesso a determinati siti web (evitare rigorosamente tutto ciò che è potenzialmente compromettente…non vado oltre), compresi alcuni popolari siti web di social media occidentali, potrebbe essere tecnicamente bloccato. I siti web sicuri (“https”) e l’uso di reti private virtuali istituzionali (“VPN”) potrebbero essere bloccati in alcuni paesi, poiché risulta più difficile alle autorità nazionali monitorare quel traffico crittografato (senza andare lontano provate su alcuni carrier-network digitali nazionali Svizzeri a lanciare un accesso remoto via SSH, e potrebbero bloccarvi la navigazione se non addirittura il contratto-servizio se insistete). Tentativi di eludere la censura nazionale (ad esempio, con proxy, Tor o tecnologie simili) potrebbero essere bloccati e/o puniti se rilevati. Non installare mai software-app locali! (e se proprio dovete usate un nuovo telefono dedicato e rirpristinatelo da zero una volta ritornati a casa…consiglio se proprio dovete portarvi addietro il numero di telefono personale usate un dumb-phone/feature-phone solo con contatti ICE nella rubrica).

I contenuti digitali personali come foto, riviste digitali, libri sono da limitare (anche in nazioni moderne, democratiche ed avanzate potrebbero essere rilevate delle banali violazioni ad esempio del diritto d’autore) in quanto considerati irrispettosi-oltraggiosi della cultura locale (non lasciate inoltre attivo l’accesso a portali, piattaforme, cloud o comunque rapidamente accessibili con password memorizzata in maniera automatica sul browser).

P.S. anche fare gli attivisti sui social nei confronti di tematiche sensibili per una determinata nazione e poi doversi trovare nella condizione di soggiornarci per lavoro (sempre che vi rilascino il VISA, dal momento che il vostro profilo social potrebbe essere stato analizzato-monitorato a priori) non è consigliabile (usate sempre i social con attenzione a maggior ragione se la vostra professione richiede di viaggiare in tutto il mondo).

Semplifica Digitale

Per diffondere sul territorio (economia di prossimità) le moderne tecniche e procedure di “project management & project control“, fornisco un ulteriore linea di servizi SMDATA Lab (Semplifica Digitale), finalizzata a supportare localmente e all’estero non più solo le organizzazioni di service industriale, ma anche le micro-piccole imprese, startup del comparto progetti e servizi tecnici-tecnologici-industriali, oltre ai vari small business familiari (rivendite e-commerce, agenzie commerciali, negozi, piccole immobiliari) che hanno deciso di avvalersi (lato produttività aziendale, rendicontazione di compravendite-operations e gestione commerciale-contrattuale-economica) di Office 365 (anche via web), mini applicativi-gestionali/ERP in cloud (già dotati di funzionalità per l’estrazione-migrazione dei dati, centri di costo su commessa) e software libero Open Source su PC Windows, ma anche sulla più robusta (lato sicurezza-privacy-confidenzialità) piattaforma IT SOHO Linux (desktop-server Self-hosting).

*impariamo a proteggere le nostre preziose informazioni aziendali*

Specializzato nell’uso di strumenti Office 365 per il data analytics, oltre che di software libero Open Source, nell’elaborazione dei dati di gestione e controllo commerciale-contrattuale-economico “su commessa” (con modellazione, simulazione, analisi dati e reportistica aziendale anche in lingua inglese) di preventivi (budget, forecasts), ordini (acquisito-backlog), costi, riserve, fatturato (basato su time-sheets, avanzamenti lavoro a percentuale di completamento – P.O.C.), cassa, margini.

Oltre all’elaborazione dati, fornisco servizi di:

  • consulenza operativa per la gestione e controllo commerciale-contrattuale-economico di commesse d’appalto e contratti d’opera per progetti e servizi tecnici-tecnologici-industriali nazionali, esteri; qualificazione a gare d’appalto (anche telematiche) e contratti d’opera
  • assistenza informatica ed amministrativa per le funzioni d’ufficio; supporto alla gestione, organizzazione, espletamento pratiche d’ufficio

I servizi sono idealmente rivolti a:

  • micro-piccole imprese e startup (orientate ad adottare tecniche di project management & project control) che operano nell’ambito dei progetti e servizi tecnici-tecnologici-industriali su commessa nazionali, esteri (anche per il service post-vendita & field service)
  • small business familiari impossibilitati a seguire le attività di back office amministrativo e di gestione-controllo economico